Hyperlinks in e-mailberichten zijn handig, maar kunnen ook worden misbruikt om gebruikers naar misleidende of onveilige websites te leiden. Daarom biedt OfficeHeart een extra controle bij het openen van hyperlinks.

Eerst controleren, dan openen

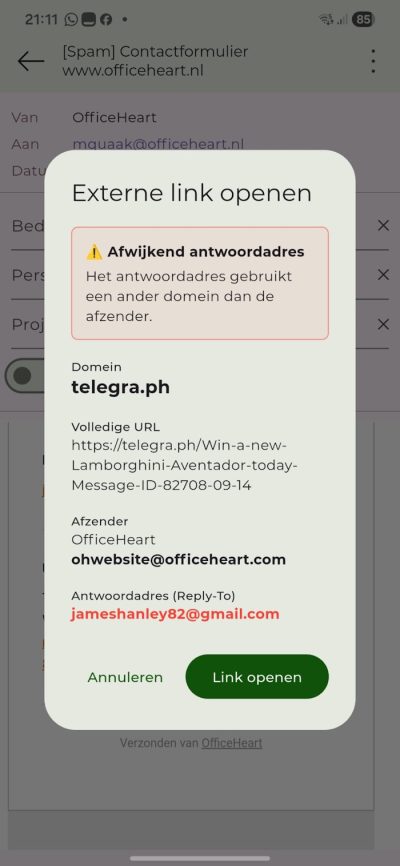
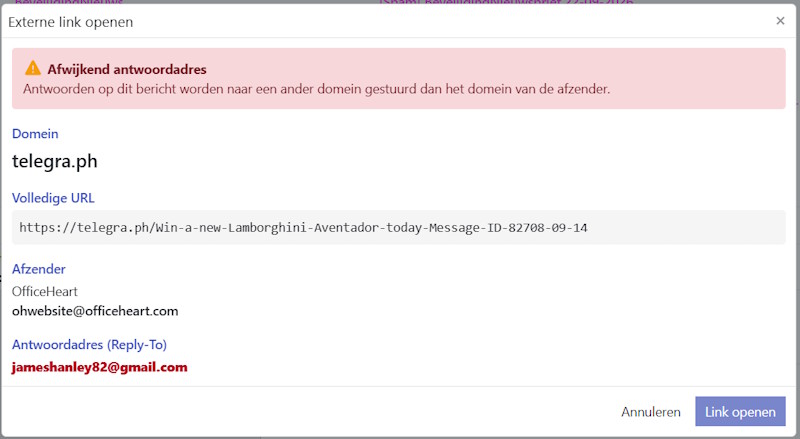
Wanneer je op een hyperlink in een e-mailbericht klikt, kan OfficeHeart eerst een controlevenster tonen. Hierin wordt duidelijk aangegeven naar welke site de link daadwerkelijk verwijst.

Het controlevenster toont onder andere:

  • Het werkelijke webadres: de volledige URL en het bijbehorende domein.
  • De afzender: het e-mailadres van de afzender van het bericht.
  • Misleidende hyperlinks: een waarschuwing wanneer de zichtbare link naar een ander domein lijkt te verwijzen dan de daadwerkelijke bestemming.
  • Afwijkend antwoordadres: een waarschuwing wanneer het Reply-To-adres een ander hoofddomein gebruikt dan de afzender.

Je bepaalt vervolgens zelf of je de link wilt openen of de actie wilt annuleren.
Veilige hyperlinks

Instelbaar via permissies

De functionaliteit wordt geactiveerd met de permissie ‘Controlevenster bij openen van links‘. Hiermee kan de beheerder bepalen voor welke gebruikers deze extra controle beschikbaar is.

Ook beschikbaar in de OfficeHeart App

Dezelfde beveiligingsfunctionaliteit is toegepast in de OfficeHeart App. Hierdoor worden hyperlinks in e-mailberichten zowel op de desktop als op mobiele apparaten op dezelfde manier gecontroleerd.

Een extra controle op het juiste moment, waarmee OfficeHeart helpt om phishing en misleidende hyperlinks sneller te herkennen.

Veilig hyperlinks openen in de app